2026年10月21日に発表されたPHP脆弱性WordPress運用者がやるべき対応
ニュースで多くとりあげられましたが、WordPressで使われているPHPというプログラムに2026年10月21日、PHPプログラムに深刻度「緊急」の脆弱性2件が発表されました。
https://news.yahoo.co.jp/pickup/6599637
どんなものかというと、認証なしで遠隔からサーバー上で任意のコードが実行できる極めて危険なメモリ管理の脆弱性です。レンタルサーバやECサイトなど様々なサービスで軒並み、緊急メンテナンスが実施されました。
この2件はPHP2Shellと呼ばれ、認証なしでリモートコード実行が可能です。修正版は8.5.12、8.4.27、8.3.36、8.2.35です。
PHPの本体(ランタイム)の脆弱性なので、WordPress本体やプラグインを更新しても直りません。
WordPress運用担当者がやるべきこと
レンタルサーバ会社で修正パッチの適用作業が行われ10/24現在では各社ほぼ対応が完了している状況かと思います。
まずは、使用しているサーバ会社の案内に従いWordPress管理画面から使われているPHPのバージョンを確認しましょう。
使用PHPバージョンの確認方法
WordPress管理画面の「ツール → サイトヘルス → 情報 → サーバー」で確認できます。
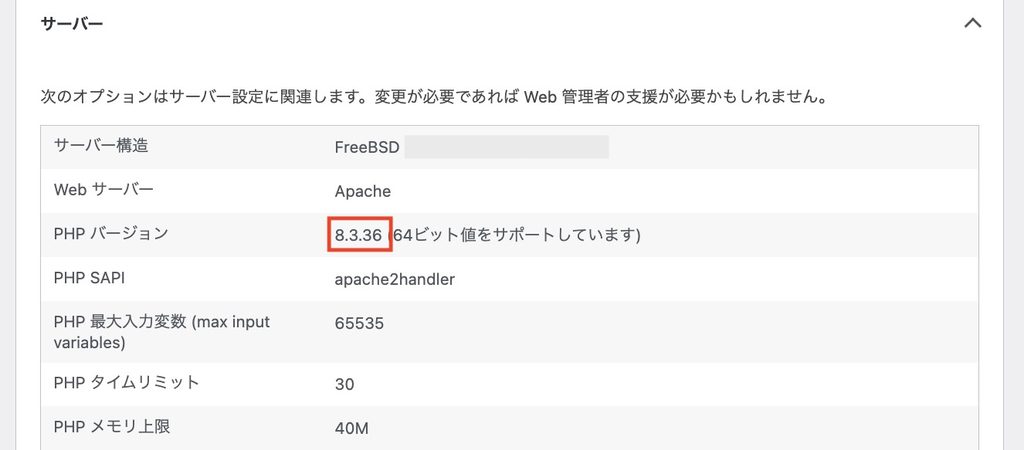
- 8.5.12
- 8.4.27
- 8.3.36
- 8.2.35
のいずれかが表示されていれば、修正パッチが適用されています。
PHP 8.1以前の場合は、更新ではなく移行が必要です
PHPプロジェクトは、すでにサポート終了の8.1以前に修正をバックポートしません。PHP 7.4や8.1などで動かしているサイトは脆弱なままなので、8.2以上へ上げる必要があります。
移行前に必ずバックアップを取得し、テーマとプラグインの互換性を確認してください。移行後のPHPバージョンに対応していない場合、表示や動作に影響が出る場合があります。
やってはいけないこと・注意点
「WordPressのセキュリティプラグイン(Wordfence等)を入れているから安心」と放置するのは危険です。 今回の脆弱性はWordPressより手前の「PHP自体」のバグです。プラグインだけで防ぐことはできません。
PHP 8.1以下の環境は既に公式サポートが終了しています。早急にPHP 8.2以降へ移行しましょう。移行先は、サポート期間の長い8.3以上が無難です。8.2は2026年12月31日にサポートが終了します。
作ったまま放置しているWordPressはありませんか?
- 古くて更新が滞っているWordPressを放置している。
- ずっと前に契約したサーバをそのまま長く使い続けている。
- WordPressサイトが遅い・重い。
- WordPressをやめて別のツールに切り替えたい。
サーバ乗り換えやWordPress移行、再構築など、現在の環境や規模にあわせてご提案します。まずはお気軽にご相談ください。